2021 рік: компанії створили сайт на десять сторінок. За наступні п’ять років з’явилися каталог, онлайн-оплата, особистий кабінет і CRM, а над проєктом попрацювали троє розробників. Тепер власник ...
06Лис

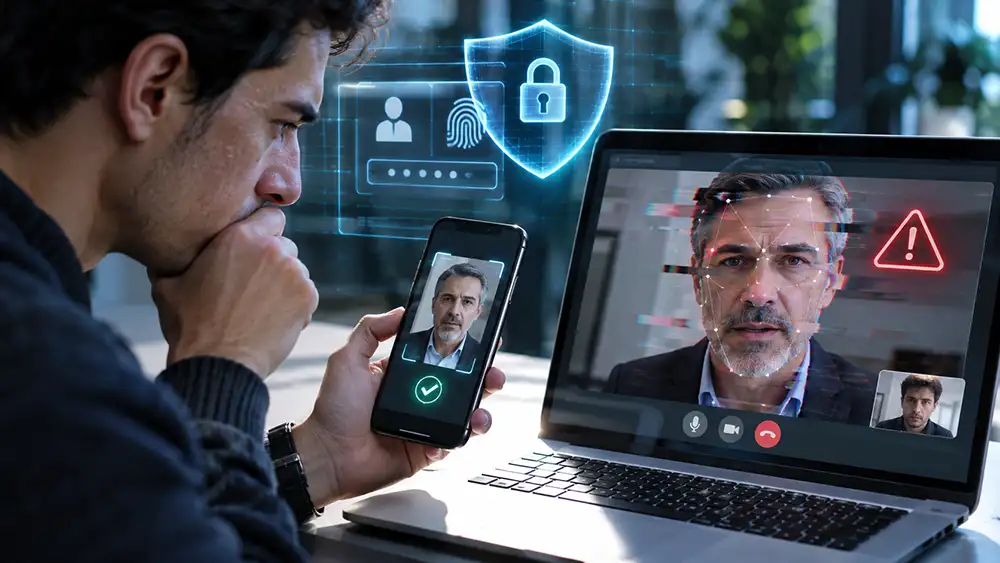
Щоб захиститися від deepfake-атак, перевіряйте особу співрозмовника через незалежний канал зв’язку, не переказуйте гроші за голосовими чи відеозверненнями без підтвердження та використовуйте багатофакторну автентифікацію. Сучасні технології дозволяють шахраям переконливо підробляти голос, обличчя та поведінку людини, тому навіть реалістичний відеодзвінок не гарантує справжності співрозмовника.
Deepfake (дипфейк) – це штучно створений або змінений аудіо-, фото- чи відеоконтент, у якому алгоритми машинного навчання імітують зовнішність, голос або дії реальної людини.
Шахраї використовують цю технологію для викрадення грошей, отримання конфіденційної інформації, шантажу та поширення дезінформації.
Зловмисникам не завжди потрібні спеціальні технічні знання. Доступні AI-інструменти дозволяють автоматизувати значну частину роботи.
Типова схема передбачає кілька етапів:
Небезпека полягає не лише в якості підробки. Шахраї часто створюють ситуацію, коли людина має ухвалити рішення негайно.
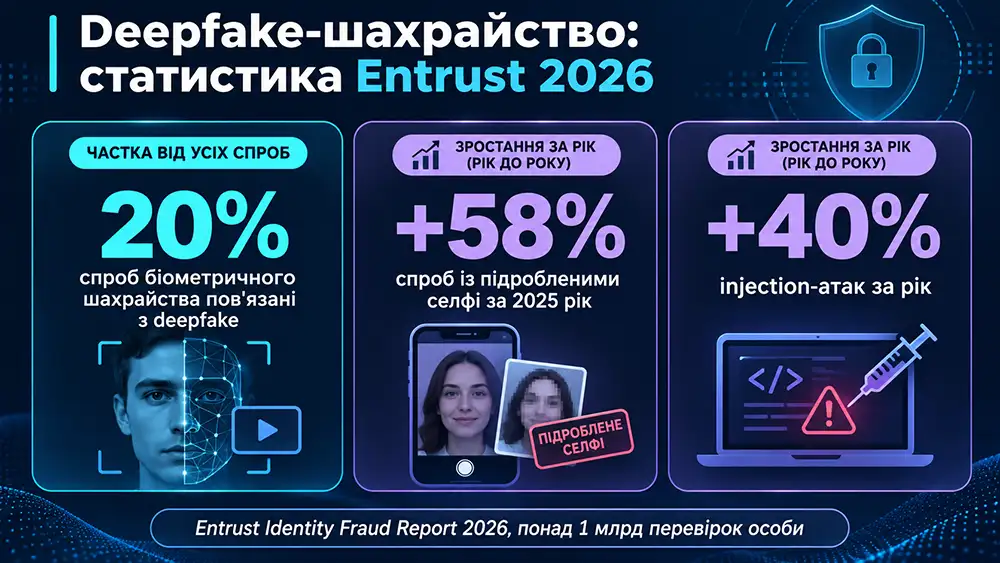
За даними 2026 Identity Fraud Report компанії Entrust, дослідники проаналізували понад 1 мільярд перевірок особи у 195 країнах і більш ніж 30 галузях. Результати показали, що deepfake став помітним інструментом біометричного шахрайства.
| Показник | Результат |
|---|---|
| Частка deepfake серед спроб біометричного шахрайства | 20% |
| Зростання кількості спроб із підробленими селфі за 2025 рік | 58% |
| Річне зростання кількості injection-атак | 40% |
| Обсяг проаналізованих перевірок особи | Понад 1 млрд |
Ці показники стосуються вибірки систем перевірки особи Entrust, а не всіх випадків інтернет-шахрайства у світі. Injection-атаки також не завжди передбачають використання дипфейків.
Найчастіше зловмисники намагаються підмінити особу, якій жертва довіряє. Конкретний сценарій залежить від того, які дані або кошти вони хочуть отримати.
| Вид атаки | Як діють шахраї | Основний захист |
|---|---|---|
| Клонування голосу | Імітують родича та просять терміново переказати гроші | Передзвонити на відомий номер |
| Відеодипфейк | Видають себе за керівника або партнера | Підтвердити доручення окремим каналом |
| Фальшива реклама | Використовують обличчя відомої особи для реклами інвестицій | Перевірити офіційні джерела |
| Біометрична підробка | Намагаються обійти дистанційну перевірку особи | Багаторівнева перевірка особи |
| Deepfake-шантаж | Погрожують поширити змонтовані інтимні матеріали | Зберегти докази та звернутися до поліції |
Алгоритми синтезу мовлення можуть відтворювати тембр, інтонацію та манеру розмови. Через це людина іноді чує голос родича, хоча насправді спілкується із шахраєм.
Особливо небезпечні повідомлення про аварії, затримання, проблеми зі здоров’ям або необхідність негайної оплати. Такі сценарії використовують страх і обмежують час на перевірку.
Окремі ознаки можуть викликати підозру, але жодна з них не доводить підробку.
Під час перегляду відео звертайте увагу на:
Важливо: сучасний deepfake може не мати помітних візуальних недоліків. Водночас поганий інтернет або звичайні відеоартефакти не означають, що співрозмовник використовує підробку.
Найкраще перевіряти не якість зображення, а особу та обставини звернення.
Просити співрозмовника повернути голову або помахати рукою можна, але це не надійний тест. Деякі системи здатні змінювати зображення в реальному часі.
Для особистої безпеки важливі правила підтвердження особи, захист облікових записів і контроль публічної інформації.
Насамперед варто виконати такі дії:
Ці заходи не унеможливлюють створення дипфейку, але ускладнюють його використання для викрадення грошей та доступу до акаунтів.
Окреме питання – конфіденційність даних під час використання AI. Про те, як працює локальна обробка інформації без обов’язкового передавання її в хмару, можна прочитати у матеріалі «Що таке on-device AI і чому він стає важливим».
Для бізнесу головний ризик – несанкціоновані перекази, витік комерційної інформації та підміна управлінських доручень.
У рекомендаціях NSA щодо протидії deepfake фахівчиня з мультимедійної криміналістики Кендіс Рокелл Герстнер наголошує: «Організації та їхні працівники мають навчитися розпізнавати методи deepfake і мати план реагування, щоб мінімізувати наслідки атаки» (переклад з англійської).
Компаніям варто застосовувати кілька незалежних рівнів захисту:
Особливу увагу слід приділити бухгалтерії, фінансовому відділу, керівництву та працівникам технічної підтримки.
Під час вибору корпоративних AI-рішень також потрібно враховувати політики доступу й захисту даних. Ці питання розглядає матеріал «ШІ для бізнесу у 2026 році – що реально варто порівнювати».
AI-детектори аналізують зображення, аудіосигнали, цифрові артефакти та інші характеристики файлів. Проте результати таких перевірок мають обмеження.
Програма може помилково класифікувати справжнє відео як підробку або не виявити якісний deepfake. Особливо складно аналізувати короткі, стиснуті чи повторно завантажені записи.
Надійніша перевірка поєднує аналіз медіафайлу, пошук першоджерела, підтвердження обставин незалежними сторонами та перевірку походження контенту.
Порядок дій залежить від того, чи встигли шахраї отримати гроші, дані або доступ до облікового запису.
Якщо зловмисники погрожують оприлюднити фальшиве інтимне відео, не поспішайте платити. Платіж не гарантує видалення матеріалів і може спричинити нові вимоги.
Так. Деякі AI-системи здатні створювати анімовані зображення з однієї фотографії. Однак якість результату залежить від моделі, вихідного матеріалу та поставленого завдання.
Так. Системи голосового перетворення можуть змінювати мовлення в реальному часі. Тому знайомий голос не замінює незалежної перевірки особи.
Вона допомагає запобігати несанкціонованому входу, але не захищає безпосередньо від психологічного обману. Шахрай може переконати людину самостійно передати код або підтвердити операцію.
Не завжди. Платформа може видалити конкретну публікацію, але копії іноді залишаються на інших ресурсах. Тому важливо швидко фіксувати докази та подавати скарги.