SEO-копирайтинг помогает подготовить страницу, которая отвечает на поисковый запрос, объясняет тему и дает читателю основания доверять информации. Чтобы такой материал подходил и для ИИ-поиска, ...
31Окт

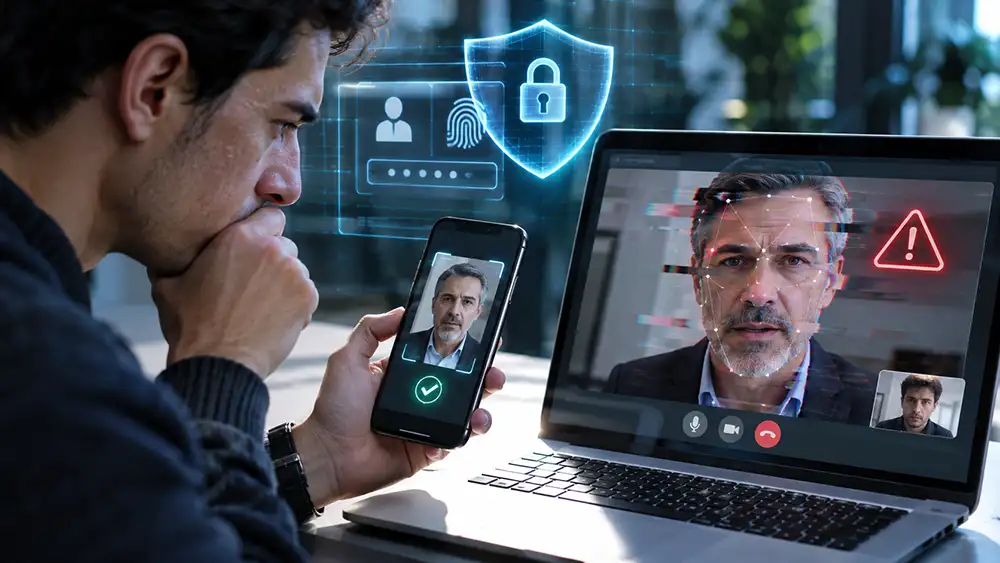
Чтобы защититься от deepfake-атак, проверяйте личность собеседника через независимый канал связи, не переводите деньги по голосовым или видеообращениям без подтверждения и используйте многофакторную аутентификацию. Современные технологии позволяют мошенникам убедительно подделывать голос, лицо и поведение человека, поэтому даже реалистичный видеозвонок не гарантирует подлинности собеседника.
Deepfake (дипфейк) — это искусственно созданный или изменённый аудио-, фото- или видеоконтент, в котором алгоритмы машинного обучения имитируют внешний вид, голос или действия реального человека.
Мошенники используют эту технологию для кражи денег, получения конфиденциальной информации, шантажа и распространения дезинформации.
Злоумышленникам не всегда нужны специальные технические знания. Доступные AI-инструменты позволяют автоматизировать значительную часть работы.
Типичная схема включает несколько этапов:
Опасность заключается не только в качестве подделки. Мошенники часто создают ситуацию, когда человек должен принять решение немедленно.
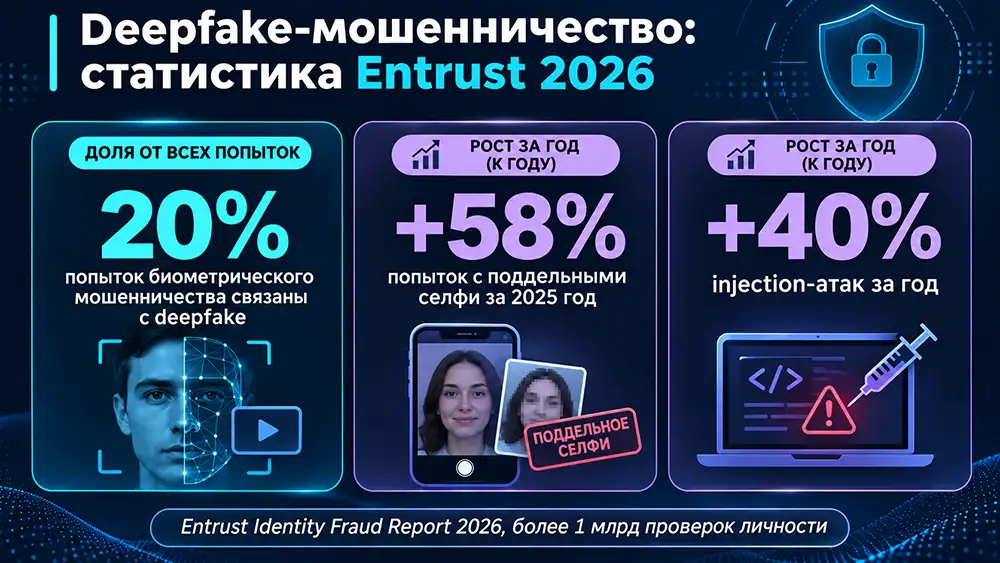
По данным 2026 Identity Fraud Report компании Entrust, исследователи проанализировали более 1 миллиарда проверок личности в 195 странах и более чем 30 отраслях. Результаты показали, что deepfake стал заметным инструментом биометрического мошенничества.
| Показатель | Результат |
|---|---|
| Доля deepfake среди попыток биометрического мошенничества | 20% |
| Рост количества попыток с поддельными селфи за 2025 год | 58% |
| Годовой рост количества injection-атак | 40% |
| Объём проанализированных проверок личности | Более 1 млрд |
Эти показатели относятся к выборке систем проверки личности Entrust, а не ко всем случаям интернет-мошенничества в мире. Injection-атаки также не всегда предполагают использование дипфейков.
Чаще всего злоумышленники пытаются заменить личность, которой жертва доверяет. Конкретный сценарий зависит от того, какие данные или средства они хотят получить.
| Вид атаки | Как действуют мошенники | Основная защита |
|---|---|---|
| Клонирование голоса | Имитация родственника с просьбой срочно перевести деньги | Перезвонить на известный номер |
| Видеодипфейк | Выдача себя за руководителя или партнёра | Подтвердить поручение отдельным каналом |
| Фальшивая реклама | Использование лица известного человека для рекламы инвестиций | Проверить официальные источники |
| Биометрическая подделка | Попытки обойти дистанционную проверку личности | Многоуровневая проверка личности |
| Deepfake-шантаж | Угрозы распространить смонтированные интимные материалы | Сохранить доказательства и обратиться в полицию |
Алгоритмы синтеза речи могут воспроизводить тембр, интонацию и манеру разговора. Из-за этого человек иногда слышит голос родственника, хотя на самом деле общается с мошенником.
Особенно опасны сообщения о авариях, задержаниях, проблемах со здоровьем или необходимости срочной оплаты. Такие сценарии используют страх и ограничивают время на проверку.
Отдельные признаки могут вызывать подозрение, но ни один из них не доказывает подделку.
При просмотре видео обращайте внимание на:
Важно: современный deepfake может не иметь заметных визуальных недостатков. При этом плохой интернет или обычные видеоартефакты не означают, что собеседник использует подделку.
Лучше всего проверять не качество изображения, а личность и обстоятельства обращения.
Можно попросить собеседника повернуть голову или помахать рукой, но это ненадёжный тест. Некоторые системы способны изменять изображение в реальном времени.
Для личной безопасности важны правила подтверждения личности, защита учётных записей и контроль публичной информации.
Прежде всего следует выполнить такие действия:
Эти меры не исключают создание дипфейка, но усложняют его использование для кражи денег и доступа к аккаунтам.
Отдельный вопрос — конфиденциальность данных при использовании AI. О том, как работает локальная обработка информации без обязательной передачи её в облако, можно прочитать в материале «Что такое on-device AI и почему он становится важным».
Для бизнеса главный риск — несанкционированные переводы, утечка коммерческой информации и подмена управленческих поручений.
В рекомендациях NSA по противодействию deepfake специалист по мультимедийной криминалистике Кэндис Рокелл Герстнер подчёркивает: «Организации и их сотрудники должны обучиться распознавать методы deepfake и иметь план реагирования, чтобы минимизировать последствия атаки» (перевод с английского).
Компаниям стоит применять несколько независимых уровней защиты:
Особое внимание следует уделить бухгалтерии, финансовому отделу, руководству и сотрудникам технической поддержки.
При выборе корпоративных AI-решений также нужно учитывать политики доступа и защиты данных. Эти вопросы рассматривает материал «ИИ для бизнеса в 2026 году — что реально стоит сравнивать».
AI-детекторы анализируют изображения, аудиосигналы, цифровые артефакты и другие характеристики файлов. Однако результаты таких проверок имеют ограничения.
Программа может ошибочно классифицировать настоящее видео как подделку или не обнаружить качественный deepfake. Особенно сложно анализировать короткие, сжатые или повторно загруженные записи.
Более надёжная проверка сочетает анализ медиафайла, поиск первоисточника, подтверждение обстоятельств независимыми сторонами и проверку происхождения контента.
Порядок действий зависит от того, успели ли мошенники получить деньги, данные или доступ к учётной записи.
Если злоумышленники угрожают опубликовать фальшивое интимное видео, не спешите платить. Платёж не гарантирует удаления материалов и может вызвать новые требования.
Да. Некоторые AI-системы способны создавать анимированные изображения с одной фотографии. Однако качество результата зависит от модели, исходного материала и поставленной задачи.
Да. Системы голосового преобразования могут изменять речь в реальном времени. Поэтому знакомый голос не заменяет независимую проверку личности.
Она помогает предотвратить несанкционированный вход, но не защищает непосредственно от психологического обмана. Мошенник может убедить человека самостоятельно передать код или подтвердить операцию.
Не всегда. Платформа может удалить конкретную публикацию, но копии иногда остаются на других ресурсах. Поэтому важно быстро фиксировать доказательства и подавать жалобы.